En bref
- N’allumez pas l’appareil et ne le consultez pas vous-même.
- Une copie forensique avec une empreinte et une chaîne de possession, c’est ce qui donne sa valeur à la preuve.
- Le rapport explique la méthode, les constats et leurs limites.
Les premiers réflexes
- N’utilisez pas l’appareil : ne vous connectez pas, n’ouvrez pas de fichiers et ne « jetez pas un œil ». Chaque action modifie des dates, des journaux et l’espace libre où des données supprimées peuvent subsister.
- Mettez-le en sécurité : gardez l’ordinateur, le téléphone ou le disque en lieu sûr, avec ses chargeurs, et notez qui y a eu accès.
- Ne demandez pas à votre service informatique de copier les fichiers : une copie ordinaire perd les métadonnées et n’a aucune valeur probante.
- Parlez à votre avocat, surtout quand des appareils ou des comptes d’un salarié sont en cause : le droit de la vie privée et le droit du travail fixent les limites de ce qui peut être examiné.
L’acquisition forensique
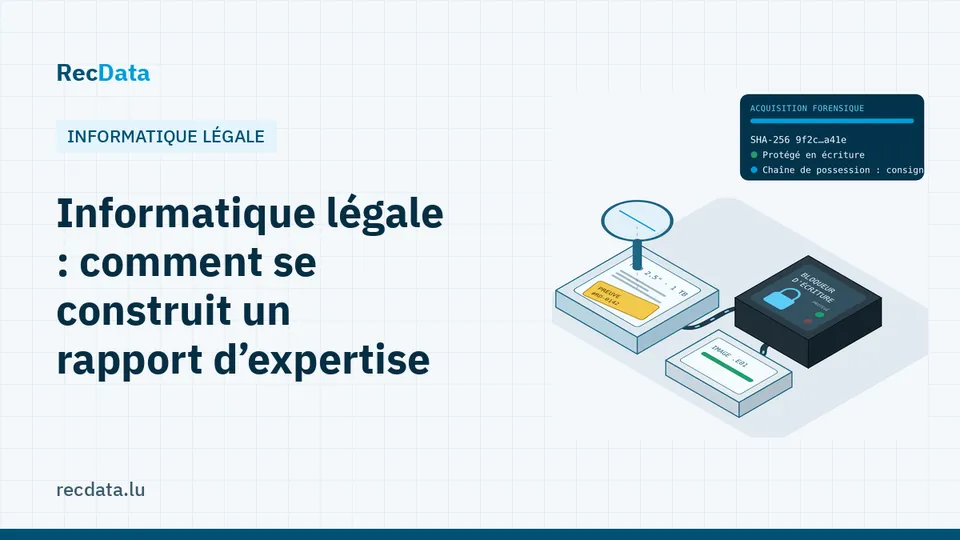
L’expert relie le support via un bloqueur d’écriture, qui rend toute modification impossible, et réalise une copie bit à bit (une image). Une empreinte numérique, le hash (par exemple SHA-256), est calculée pour l’original et la copie : si un seul bit change, le hash change. Chaque étape (qui, quand, où) est consignée dans la chaîne de possession. Toute l’analyse se fait ensuite sur des copies.
Pour les téléphones, l’acquisition dépend du modèle et de son chiffrement : extraction logique de ce que le téléphone expose, ou extraction plus complète avec des outils spécialisés.
Ce que l’analyse peut montrer
- Fichiers et e-mails supprimés, et le moment de leur suppression.
- Chronologies : quand un document a été créé, ouvert, modifié ou copié.
- Connexions USB et envois vers le cloud, souvent au cœur des affaires de vol de données.
- Messages et données d’applications, historique de navigation, traces d’accès à distance.
- Logiciels malveillants ou espions sur un ordinateur ou un téléphone.
Le rapport
Un bon rapport indique les questions posées, les appareils reçus, la méthode d’acquisition et les empreintes, les outils utilisés, les constats avec leurs preuves, et les limites (ce qui n’a pas pu être établi). Il est rédigé pour être compris par un juge, et l’expert peut l’expliquer devant le tribunal.
Voir informatique légale et Attaque par rançongiciel : que faire dans les premières heures.
Questions fréquentes
Une entreprise peut-elle examiner l’ordinateur d’un salarié ?
Un appareil de l’entreprise peut être examiné dans les limites fixées par le droit du travail et la protection des données, qui exigent en général des règles internes claires et de la proportionnalité. Vérifiez avec votre avocat avant l’examen.
Combien de temps dure une acquisition ?
En général quelques heures par appareil, sur place ou au laboratoire. L’analyse et le rapport prennent plus de temps, selon les questions.
Sources officielles et liens utiles
- Police grand-ducale : dépôt de plainte, y compris en ligne, et conseils sur la cybercriminalité.
- Barreau de Luxembourg : pour trouver un avocat en cas de litige ou de plainte.
- Commission nationale pour la protection des données (CNPD) : l’autorité luxembourgeoise de protection des données : notification des violations de données et conseils sur le RGPD.
Vos données sont importantes ?
N’essayez rien qui pourrait aggraver la panne. Le diagnostic est gratuit et vous recevez un devis à prix fixe avant tout travail.