In Kürze
- Schalten Sie das Gerät nicht ein und sehen Sie es nicht selbst durch.
- Eine forensische Kopie mit Hashwert und Beweiskette verleiht dem Beweismittel seinen Wert.
- Das Gutachten erläutert Methode, Ergebnisse und deren Grenzen.
Die ersten Schritte
- Benutzen Sie das Gerät nicht: Melden Sie sich nicht an, öffnen Sie keine Dateien und „schauen Sie nicht kurz nach“. Jede Aktion verändert Zeitstempel, Protokolle und den freien Speicher, in dem gelöschte Daten noch vorhanden sein können.
- Sichern Sie es: Bewahren Sie Computer, Smartphone oder Festplatte mit den Ladegeräten an einem sicheren Ort auf und notieren Sie, wer Zugang hatte.
- Bitten Sie nicht Ihre IT-Abteilung, die Dateien zu kopieren: Eine normale Kopie verliert Metadaten und hat keinen Beweiswert.
- Sprechen Sie mit Ihrem Anwalt, vor allem wenn Geräte oder Konten eines Mitarbeiters betroffen sind: Datenschutz- und Arbeitsrecht setzen die Grenzen dessen, was untersucht werden darf.
Die forensische Sicherung
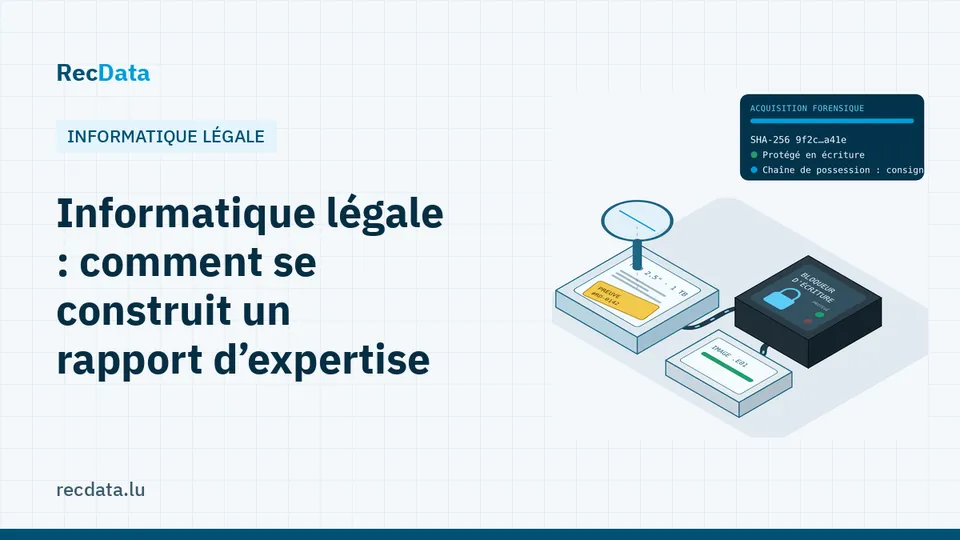
Der Forensiker schließt den Datenträger über einen Schreibblocker an, der jede Veränderung unmöglich macht, und erstellt eine bitgenaue Kopie (ein Image). Ein digitaler Fingerabdruck, der Hash (zum Beispiel SHA-256), wird für Original und Kopie berechnet: Ändert sich auch nur ein Bit, ändert sich der Hash. Jeder Schritt (wer, wann, wo) wird in der Beweiskette festgehalten. Die gesamte Analyse erfolgt danach an Kopien.
Bei Smartphones hängt die Sicherung vom Modell und seiner Verschlüsselung ab: eine logische Extraktion dessen, was das Gerät preisgibt, oder eine umfassendere Extraktion mit Spezialwerkzeugen.
Was die Analyse zeigen kann
- Gelöschte Dateien und E-Mails und wann sie gelöscht wurden.
- Zeitabläufe: wann ein Dokument erstellt, geöffnet, geändert oder kopiert wurde.
- USB-Verbindungen und Cloud-Uploads, oft zentral bei Fällen von Datendiebstahl.
- Nachrichten und App-Daten, Browserverlauf, Spuren von Fernzugriffen.
- Schadsoftware oder Spyware auf einem Computer oder Smartphone.
Das Gutachten
Ein gutes Gutachten nennt die gestellten Fragen, die erhaltenen Geräte, die Sicherungsmethode und die Hashwerte, die verwendeten Werkzeuge, die Ergebnisse mit ihren Belegen und die Grenzen (was nicht festgestellt werden konnte). Es ist so geschrieben, dass ein Richter es versteht, und der Forensiker kann es vor Gericht erläutern.
Siehe IT-Forensik und Ransomware-Angriff: Was in den ersten Stunden zu tun ist.
Häufige Fragen
Darf ein Unternehmen den Computer eines Mitarbeiters untersuchen?
Ein Firmengerät darf innerhalb der Grenzen des Arbeits- und Datenschutzrechts untersucht werden, die in der Regel klare interne Regeln und Verhältnismäßigkeit verlangen. Klären Sie das vor der Untersuchung mit Ihrem Anwalt.
Wie lange dauert eine Sicherung?
In der Regel einige Stunden pro Gerät, vor Ort oder im Labor. Analyse und Gutachten dauern je nach Fragestellung länger.
Offizielle Quellen und nützliche Links
- Großherzogliche Polizei: Anzeige erstatten, auch online, und Hinweise zur Cyberkriminalität.
- Luxemburger Rechtsanwaltskammer: Um einen Anwalt für einen Streitfall oder eine Anzeige zu finden.
- Commission nationale pour la protection des données (CNPD): Die luxemburgische Datenschutzbehörde: Meldung von Datenschutzverletzungen und Hinweise zur DSGVO.
Sind Ihre Daten wichtig?
Versuchen Sie nichts, was den Defekt verschlimmern könnte. Die Diagnose ist kostenlos, und Sie erhalten vor Beginn der Arbeiten ein Festpreisangebot.